
Analiza podatności SQL injection w CMS Joomla!
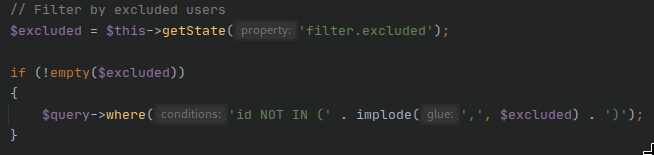
W wersji 3.9.23 Joomla! załatano podatność typu SQL injection, pozwalającą w określonych warunkach na włamanie się do bazy danych. W artykule omówię ten przypadek analizując kod źródłowy, a następnie zademonstruję sposób, w jaki hakerzy mogli wykorzystać dziurę w zabezpieczeniach do uzyskania poufnych danych.
